企业网关VPN作为跨地域办公场景下接入内部业务系统的核心通道,部署前的准备工作直接决定后续上线后的稳定性、权限合规性和故障可追溯性,很多企业跳过前置校验步骤直接上架设备,往往会出现内网网段冲突、公网端口被运营商封禁、远程接入权限溢出等问题,本文梳理全流程的实操准备要点,覆盖从前期调研到预验证的所有必要环节,帮助运维团队规避常见部署陷阱。
前置网络资源调研与边界梳理
首先要完成现有内网拓扑的全量摸排,确认核心交换机、防火墙、服务器区的所有网段划分,避免后续企业网关VPN分配的虚拟地址池和现有内网IP段出现重叠,一旦出现网段冲突,远程接入的用户将无法正常访问内网的存储、OA等业务节点。
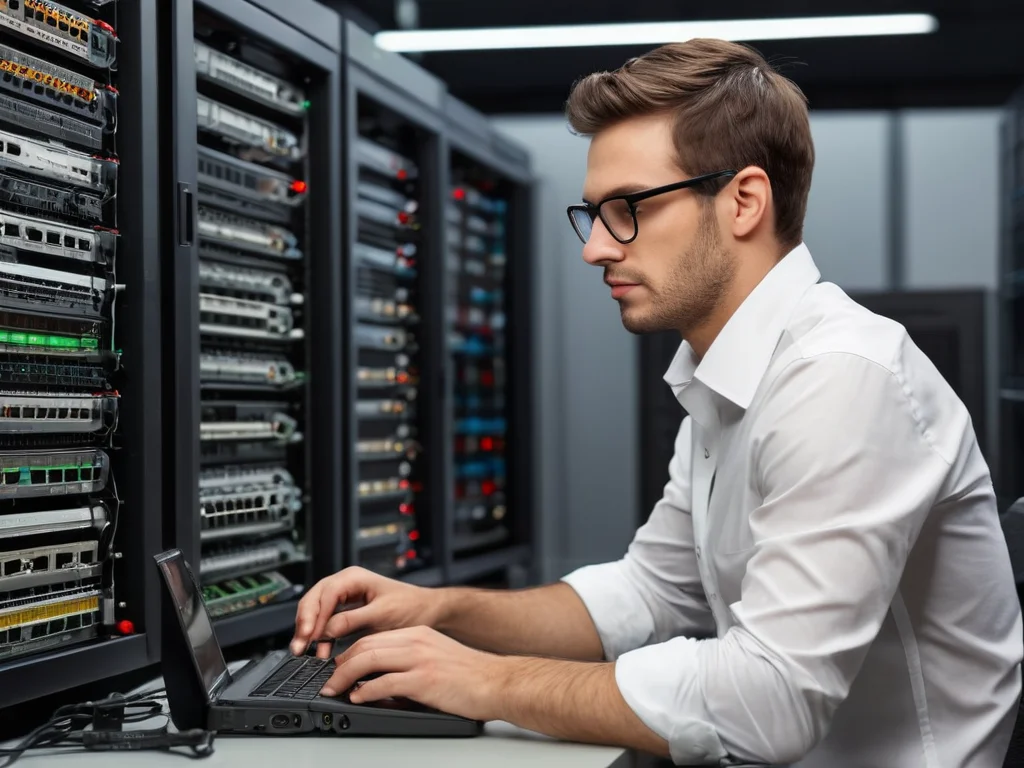
运维人员在机房开展企业网关VPN部署前的内网资源摸排校验工作
接下来要对接运营商确认网关VPN需要用到的公网带宽资源和端口开放权限,常规IPsec VPN、SSL VPN的默认服务端口如果需要对外暴露,要提前确认运营商没有封禁对应端口,同时预留足够的公网带宽冗余,避免后续大量远程用户接入后挤占核心业务的公网出口带宽。
还要同步梳理当前内网的所有对外服务节点,标记出不需要VPN通道访问的公网业务,后续部署时可以配置分流规则,让访问公网网页、公网办公系统的流量不经过VPN隧道,减少不必要的带宽资源消耗。
硬件与配套环境适配检查
拿到待部署的企业网关VPN硬件设备后,首先要完成硬件层面的基础校验,确认设备的WAN口、LAN口物理状态完好,电源模块、散热模块运行正常,同时核对设备的授权接入用户数上限,和企业当前预计的最大远程接入用户规模做比对,避免后续部署完成后才发现授权容量不足。
还要提前确认网关VPN的放置位置,一般建议将设备部署在现有核心防火墙的DMZ区域,既可以把VPN远程接入的流量和普通公网访问流量做物理隔离,也能在边界处设置统一的访问控制策略,避免VPN区域直接暴露在公网攻击面下,缩小整体内网的隐私安全边界。
权限体系与访问规则前置规划
部署准备阶段就要完成全量远程用户的权限梳理,不要等设备上线后临时配置权限,要按照不同部门的办公需求划分访问组,比如行政组仅开放OA系统和文件共享服务器的访问权限,VPN下载技术开发组可以额外访问测试服务器区,避免出现普通员工可以随意接触核心业务数据库的权限溢出问题。
还要提前对接企业现有的身份认证系统,比如AD域、员工身份管理平台,确认企业网关VPN是否支持对接现有认证体系,不需要让员工额外记忆一套VPN专属账号密码,既可以降低后续运维的账号管理成本,也能保证员工离职后VPN权限可以随统一身份体系同步注销,避免遗留安全隐患。
预部署模拟验证与故障排查预案准备
正式把设备接入生产网络之前,要先在测试环境做模拟接入验证,用测试账号模拟不同网段的远程接入场景,测试虚拟地址池的分配是否正常、跨网段访问内网资源的连通性是否符合预设规则,提前把配置层面的错误在测试阶段排除。
模拟验证阶段还要完成故障定位流程的梳理,提前记录企业网关VPN的后台日志查看路径、流量抓包的配置方法,一旦后续正式上线后出现接入失败、访问卡顿的问题,可以第一时间通过日志定位是公网链路问题、账号权限问题还是内网路由配置问题,加速器缩短故障排查的响应时长。
最后还要完成部署前的文档归档工作,把前期摸排的网段信息、权限划分规则、设备管理地址、应急联系人信息统一整理成运维文档,同步给所有相关的运维人员,避免后续人员交接时出现信息断层,保障企业网关VPN的长期稳定运行。